La gamme
Les cartes LOOT-US
Un kit, c'est une carte d'analyse pour attaquer et une cible pour s'entraîner. Chaque carte a sa couleur : vous la retrouvez sur ses exercices.
Comment les cartes travaillent ensemble
Un kit reproduit une vraie situation d'audit : un poste d'attaque, un outil matériel et un objet connecté vulnérable. Les exercices guident chaque exercice, de la découverte de la faille à sa correction.
- Votre ordinateur Le navigateur et vos outils habituels : OpenOCD, GDB, Python, outils Web.
- Carte d'analyse LOOT-US Scanner L'outil de l'attaquant : il lit, écrit et débogue la cible par ses bus.
- Cible embarquéeLOOT-US Platform Système embarqué d'entraînementLOOT-US Linux Platform Système embarqué disposant d’un LinuxLOOT-US Web servie par la cible sur le réseau
- Les exercices Guidés pas à pas : découvrir la faille, l'exploiter, puis la corriger.
Les fiches techniques
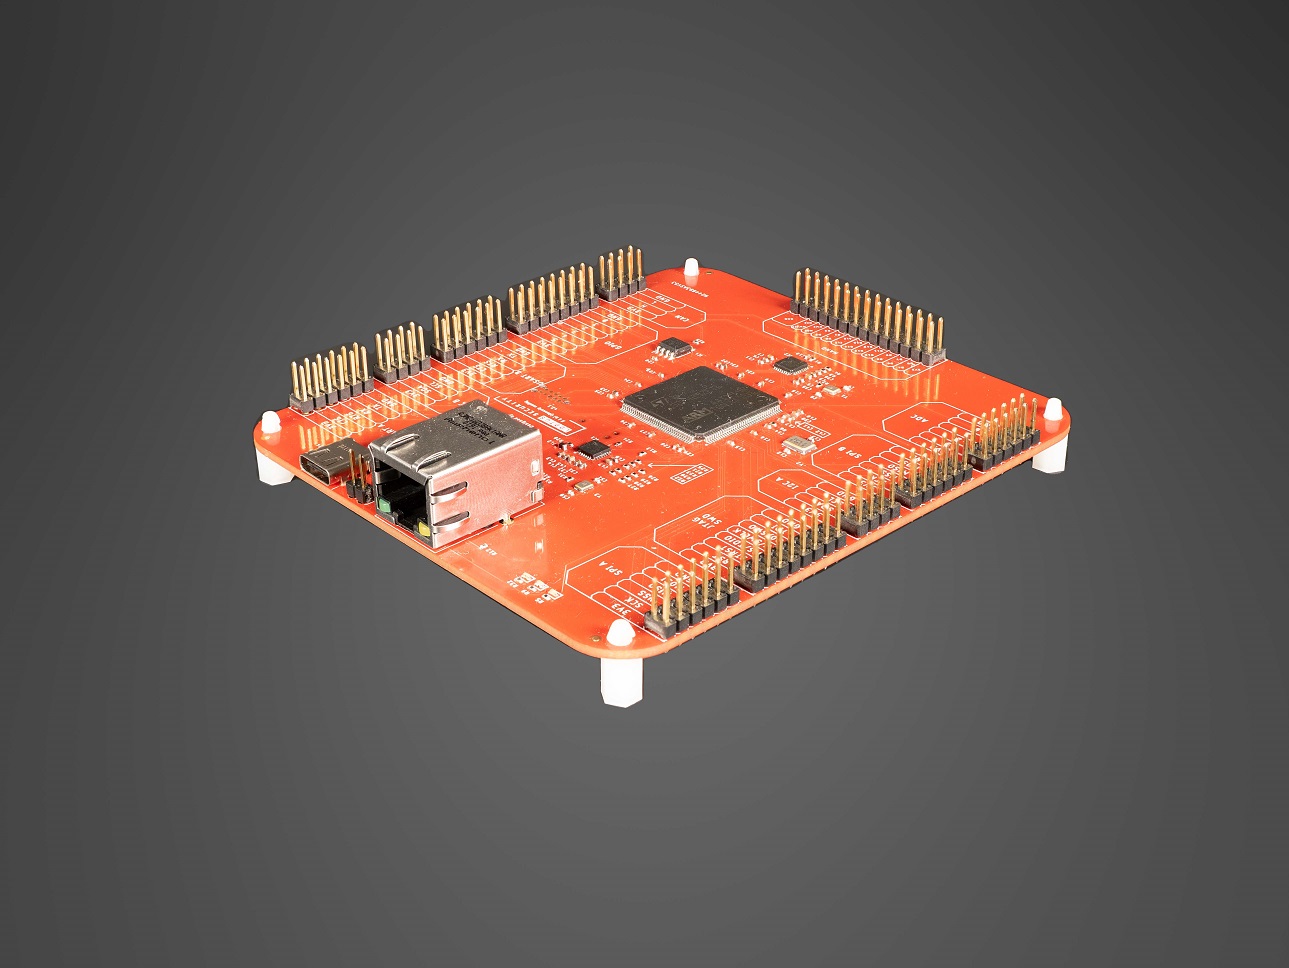
LOOT-US Scanner
La carte d'attaque du kit : elle se connecte à la cible pour observer ses bus, ses interfaces et son micrologiciel, et sert de point d'appui aux exercices d'analyse.
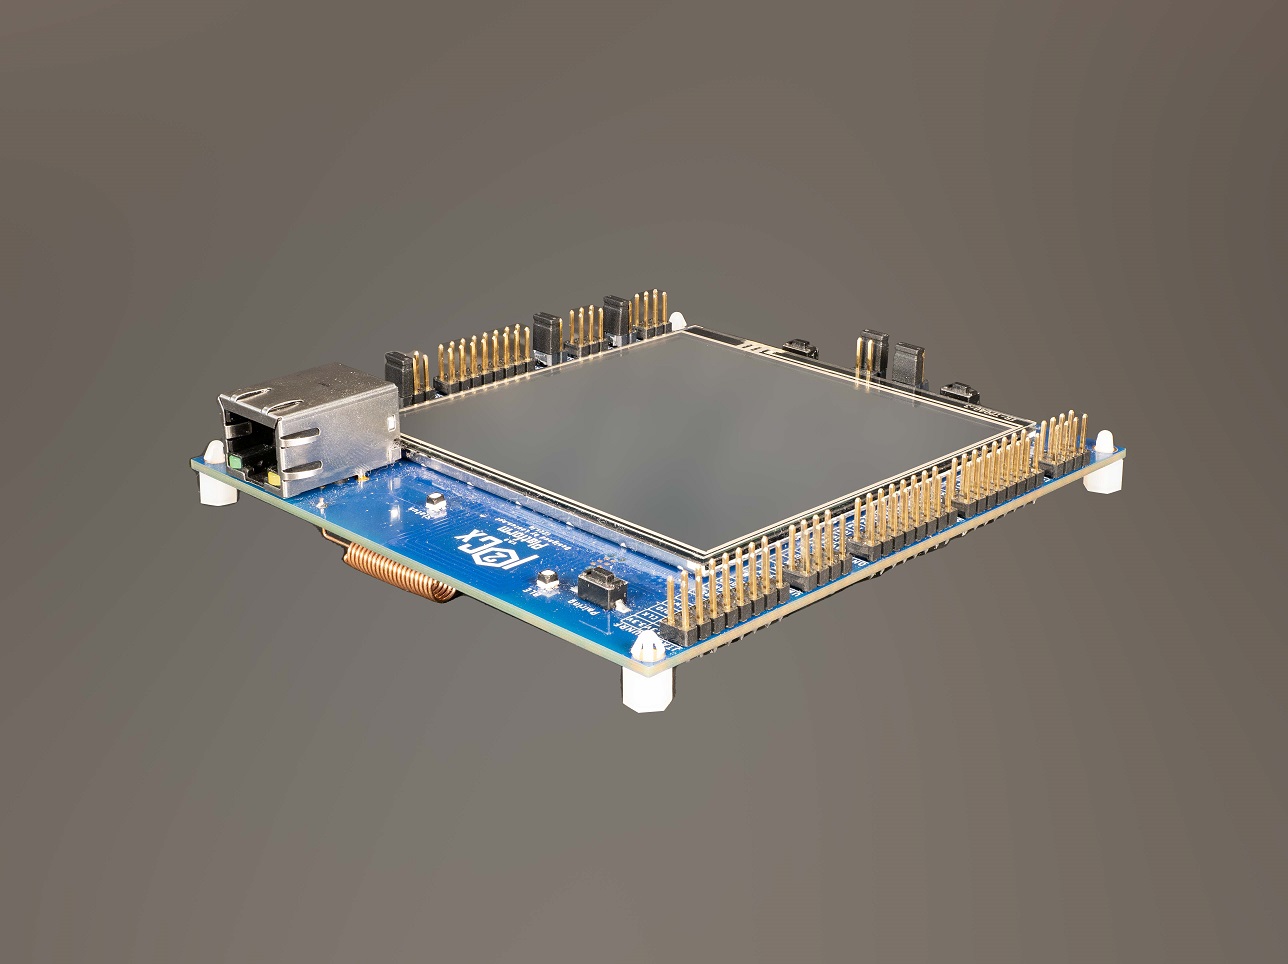
LOOT-US Platform
La cible : un système embarqué volontairement vulnérable, conçu pour s'exercer sans risque à la découverte et à l'exploitation de failles.
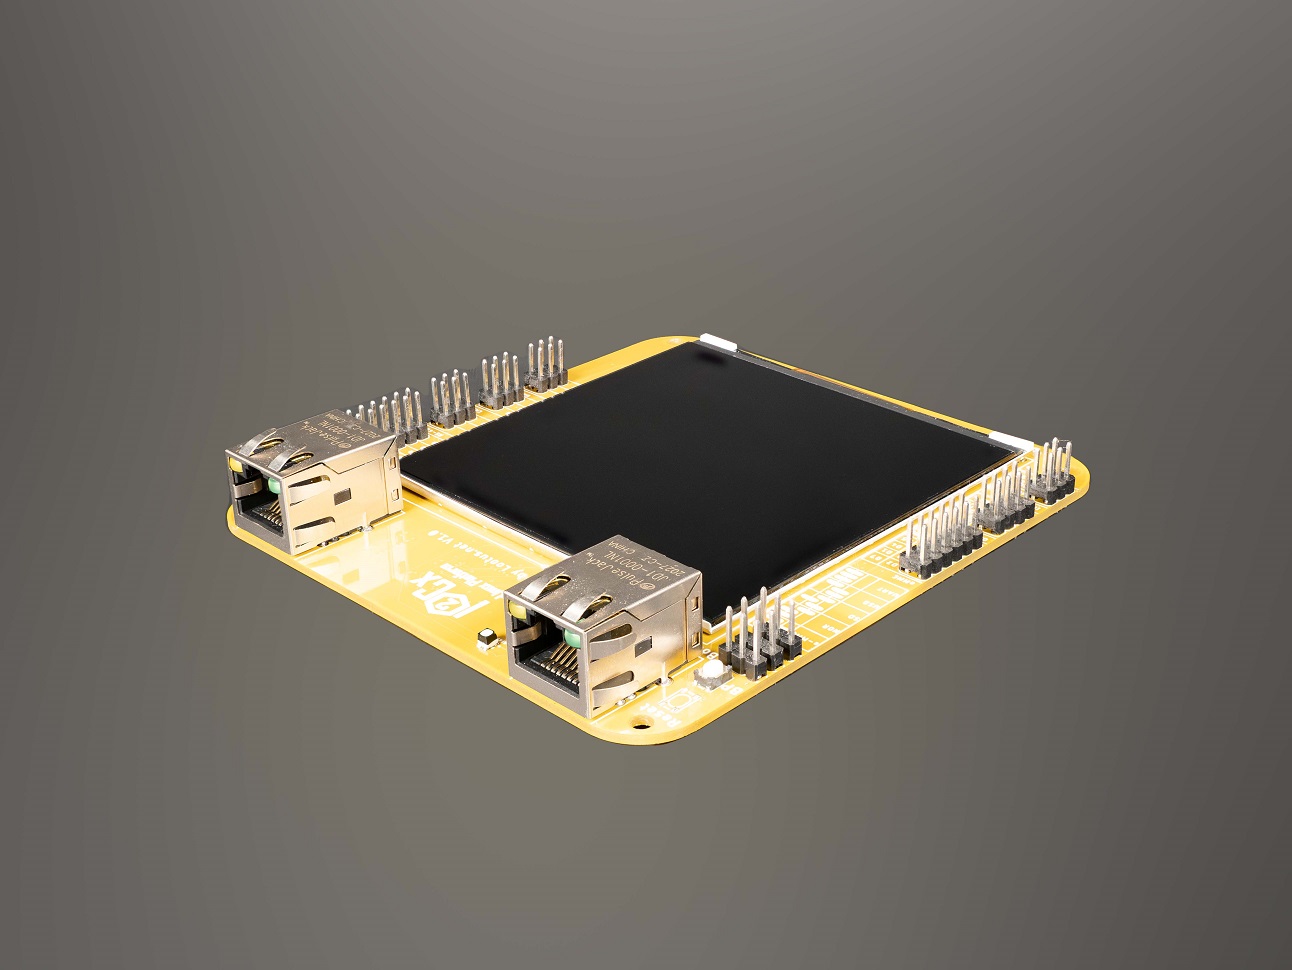
LOOT-US Linux Platform
Une cible embarquée sous Linux, pour travailler les vulnérabilités propres aux objets connectés dotés d'un système d'exploitation complet.
Composer son kit
Associez la carte d'analyse Scanner à la cible de votre choix (Platform ou Linux Platform) pour adapter l'entraînement à votre niveau et à ce que vous voulez apprendre.
LOOT-US Web
L'interface Web embarquée dans l'objet connecté : ses pages, son API et son authentification, volontairement vulnérables, à attaquer comme sur un vrai produit.
Fiche technique