Sur le réseau
Elle expose ses services et son interface Web (LOOT-US Web), comme un objet connecté du commerce.
Les cartes · Cible embarquée
La Linux Platform est une cible embarquée qui fait tourner un Linux complet, comme une passerelle, une caméra ou un routeur. Elle sert à travailler les failles propres aux objets dotés d'un vrai système d'exploitation : services réseau, comptes, droits, mises à jour.
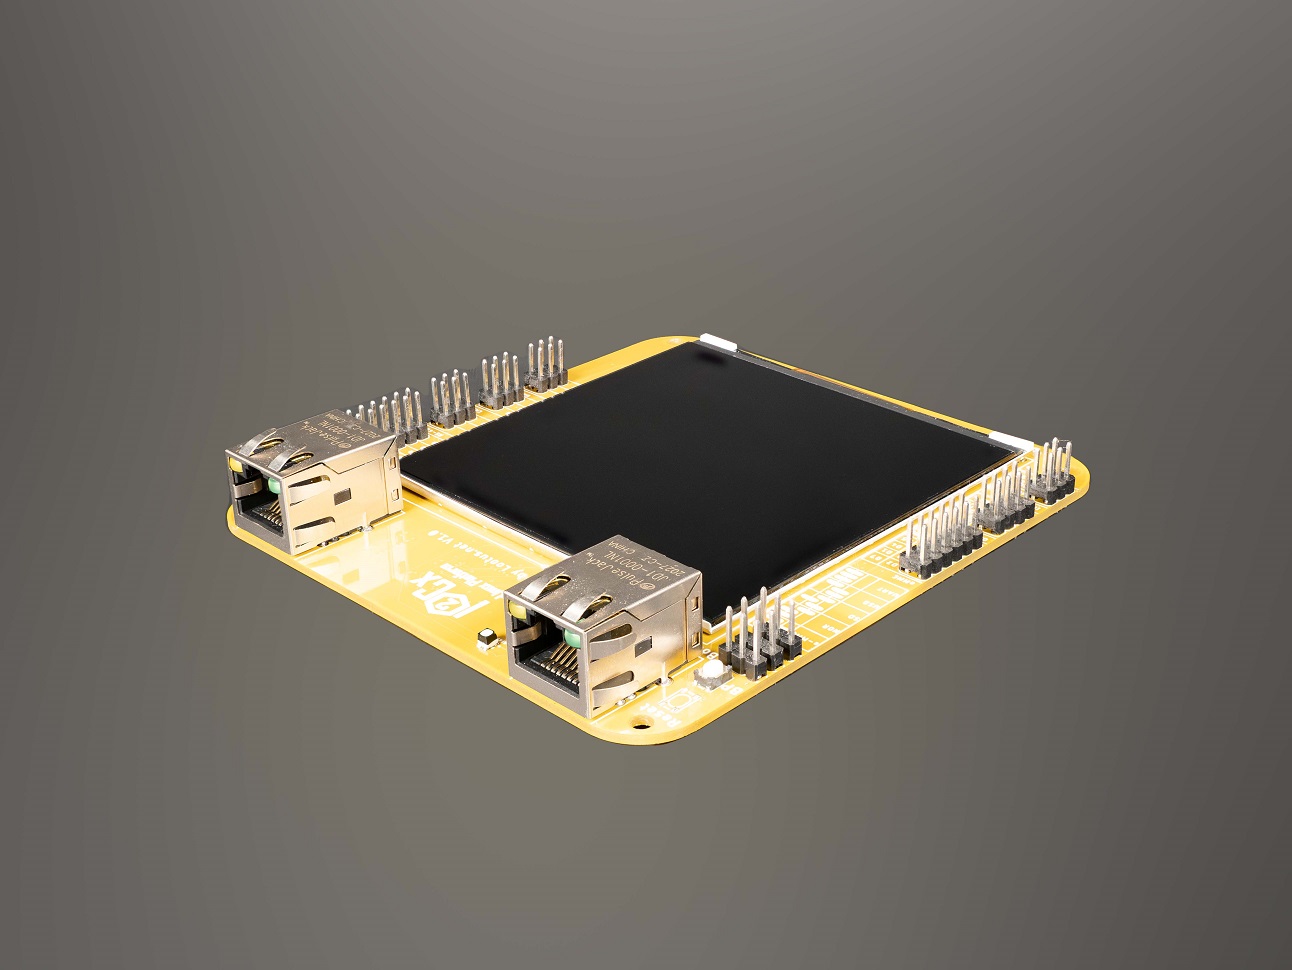
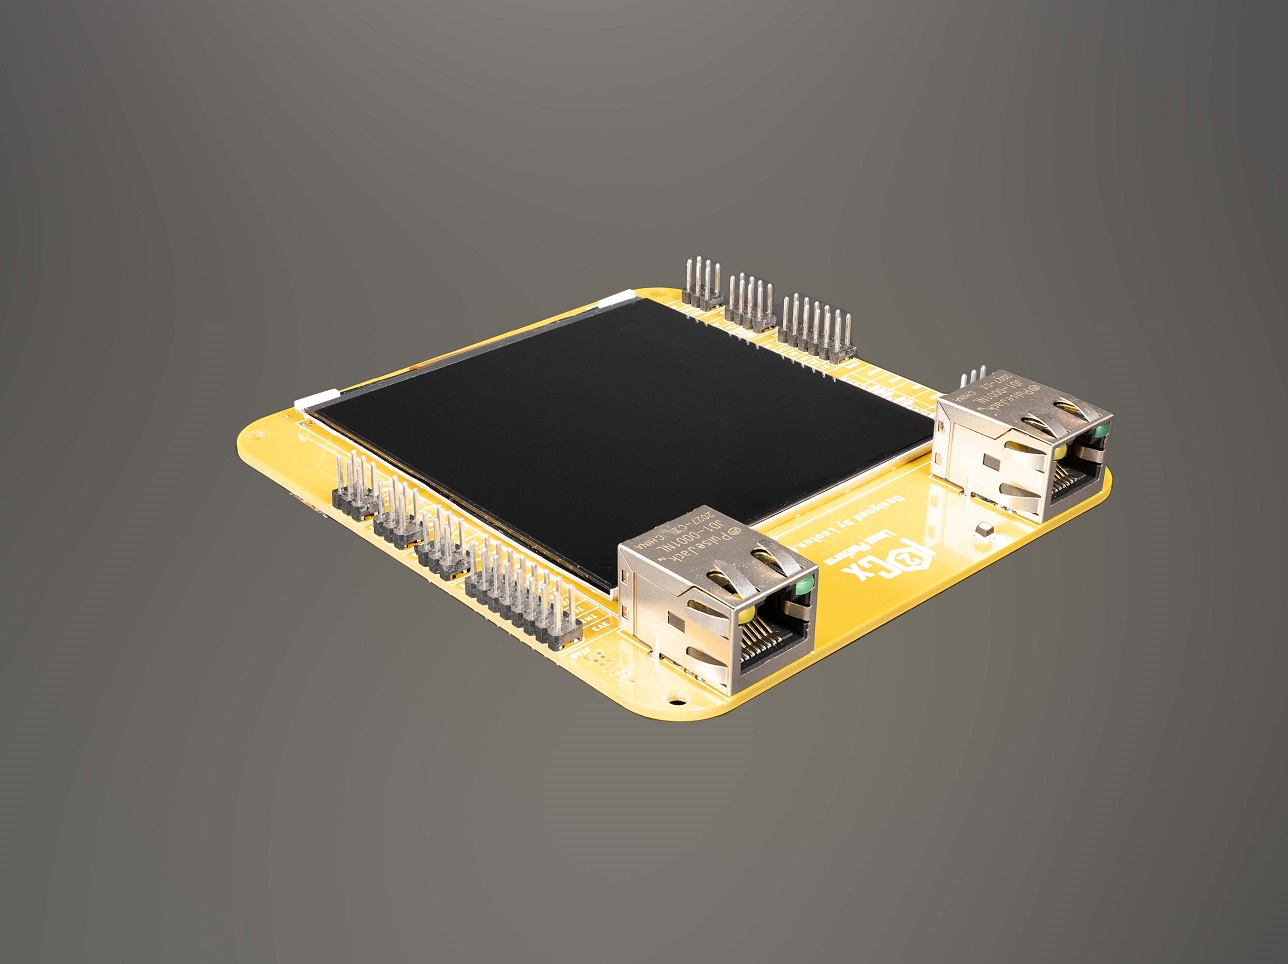
Elle expose ses services et son interface Web (LOOT-US Web), comme un objet connecté du commerce.
Sa console série et ses mémoires sont accessibles à la Scanner, pour attaquer le système par le matériel.
Les exercices vont du service réseau mal protégé jusqu'à la prise de contrôle du système, puis à son durcissement.
Ce qu'on y travaille : Services réseauInterface Web et APIComptes et droitsConsole sérieMises à jour du système
Un kit reproduit une vraie situation d'audit : un poste d'attaque, un outil matériel et un objet connecté vulnérable. Les exercices guident chaque exercice, de la découverte de la faille à sa correction.