Côté PC
Un seul câble USB : l'ordinateur voit une carte réseau, un port série et une sonde de débogage. Tout se pilote depuis le navigateur.
Les cartes · Carte d'analyse
Branchée en USB, la Scanner se présente comme une carte réseau : son interface s'ouvre dans le navigateur, sans pilote ni logiciel à installer. Elle lit et écrit les mémoires de la cible, débogue son microcontrôleur et automatise les attaques par scripts.
Voir les exercices Composer votre kit Demander un prix Firmware
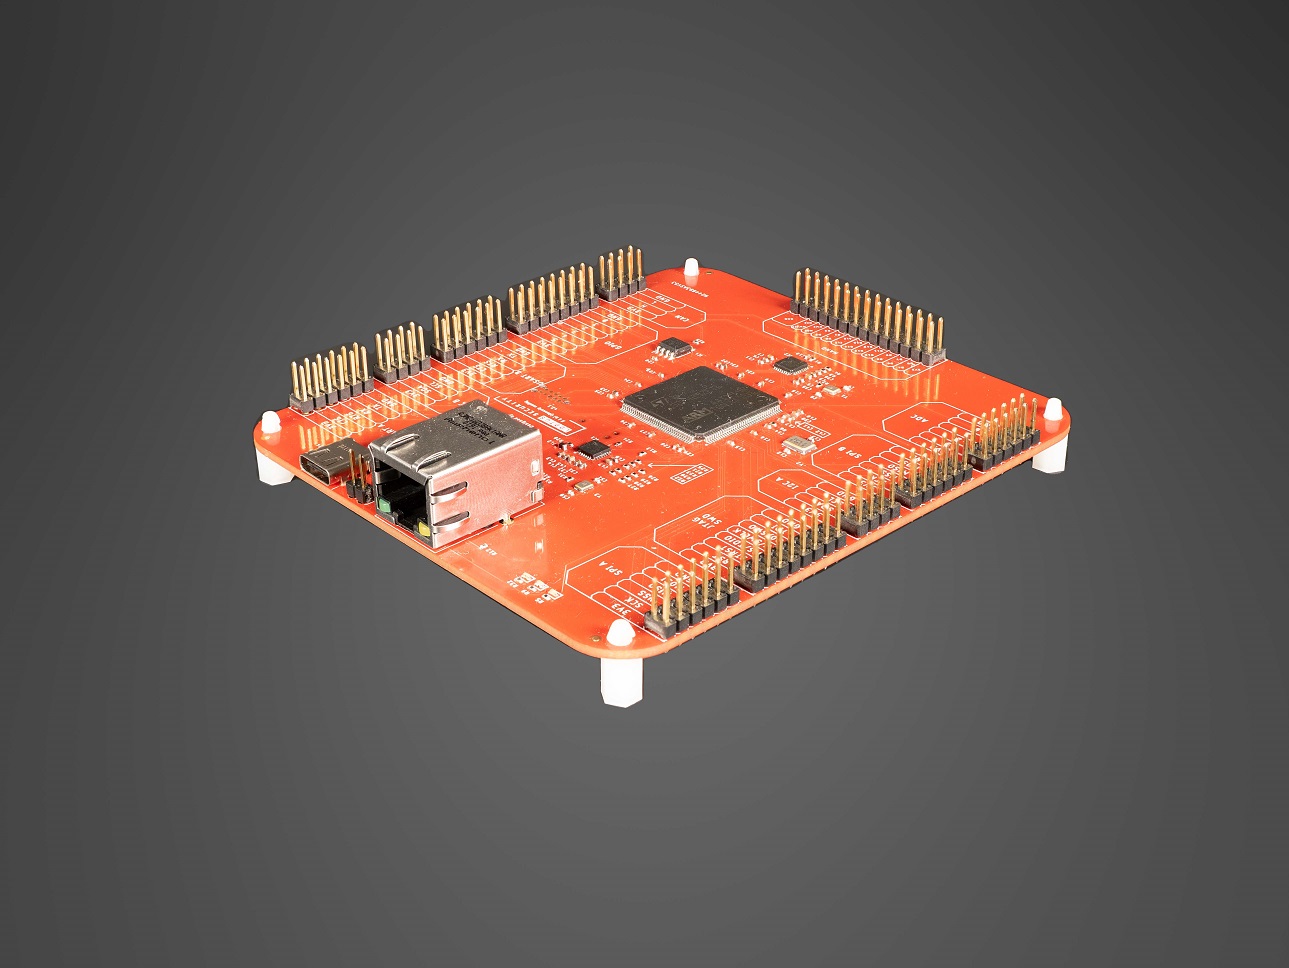
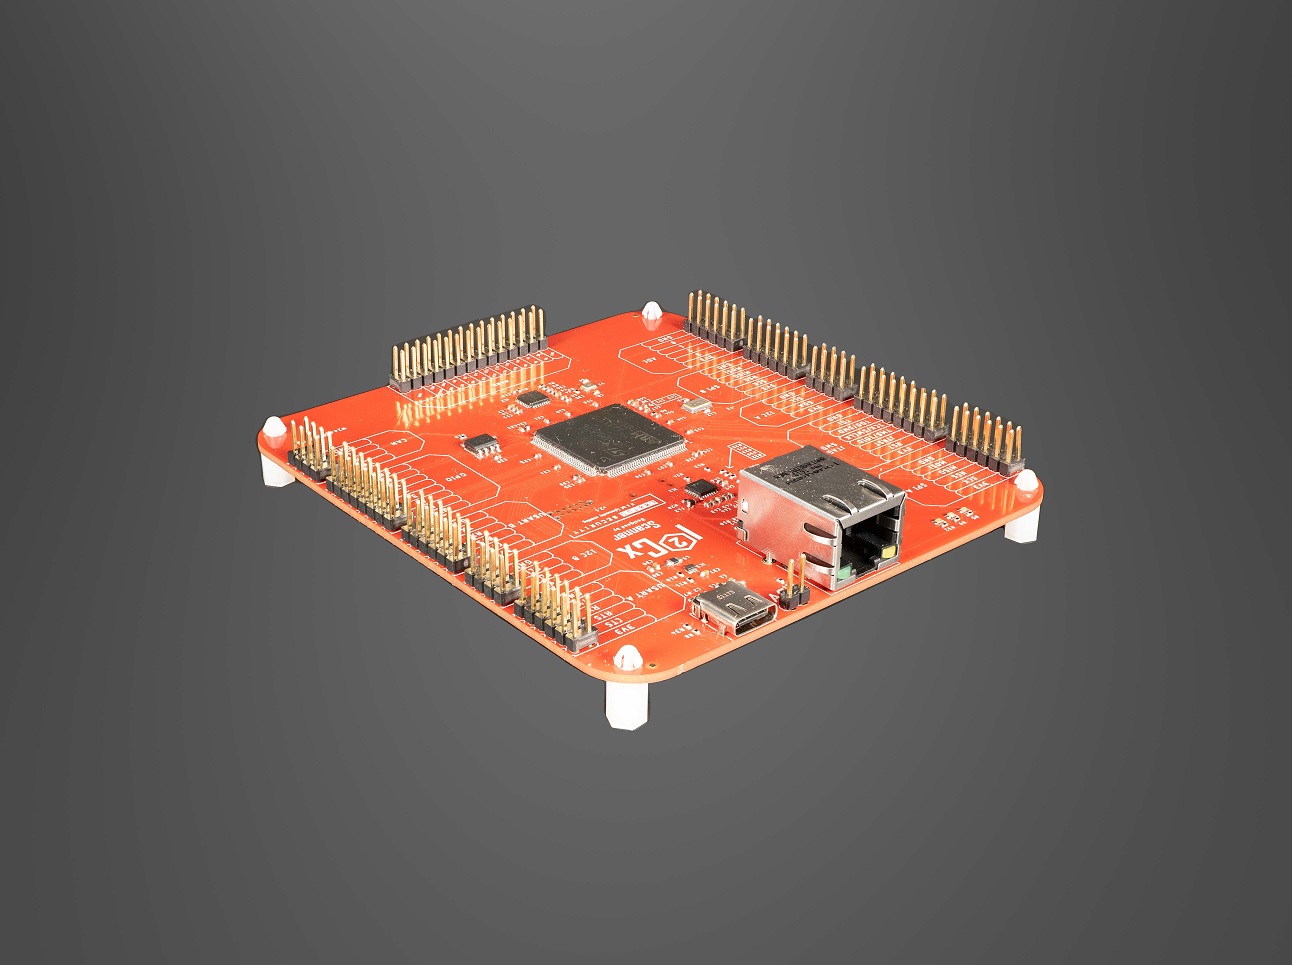
Photos de la révision précédente : la carte actuelle n'a plus de prise RJ45, elle se relie au PC par l'USB.
Un seul câble USB : l'ordinateur voit une carte réseau, un port série et une sonde de débogage. Tout se pilote depuis le navigateur.
Ses connecteurs SWD, I2C, SPI et UART se branchent sur ceux de la Platform ou de la Linux Platform : la Scanner lit, écrit et débogue la cible de l'intérieur.
C'est l'outil de l'attaquant : extraire un micrologiciel, lire une mémoire, rejouer une commande sur un bus, automatiser l'attaque par un script.
Ce qu'on y travaille : Extraction de micrologicielLecture et modification de mémoiresDébogage matérielAnalyse de bus sérieAutomatisation d'attaques
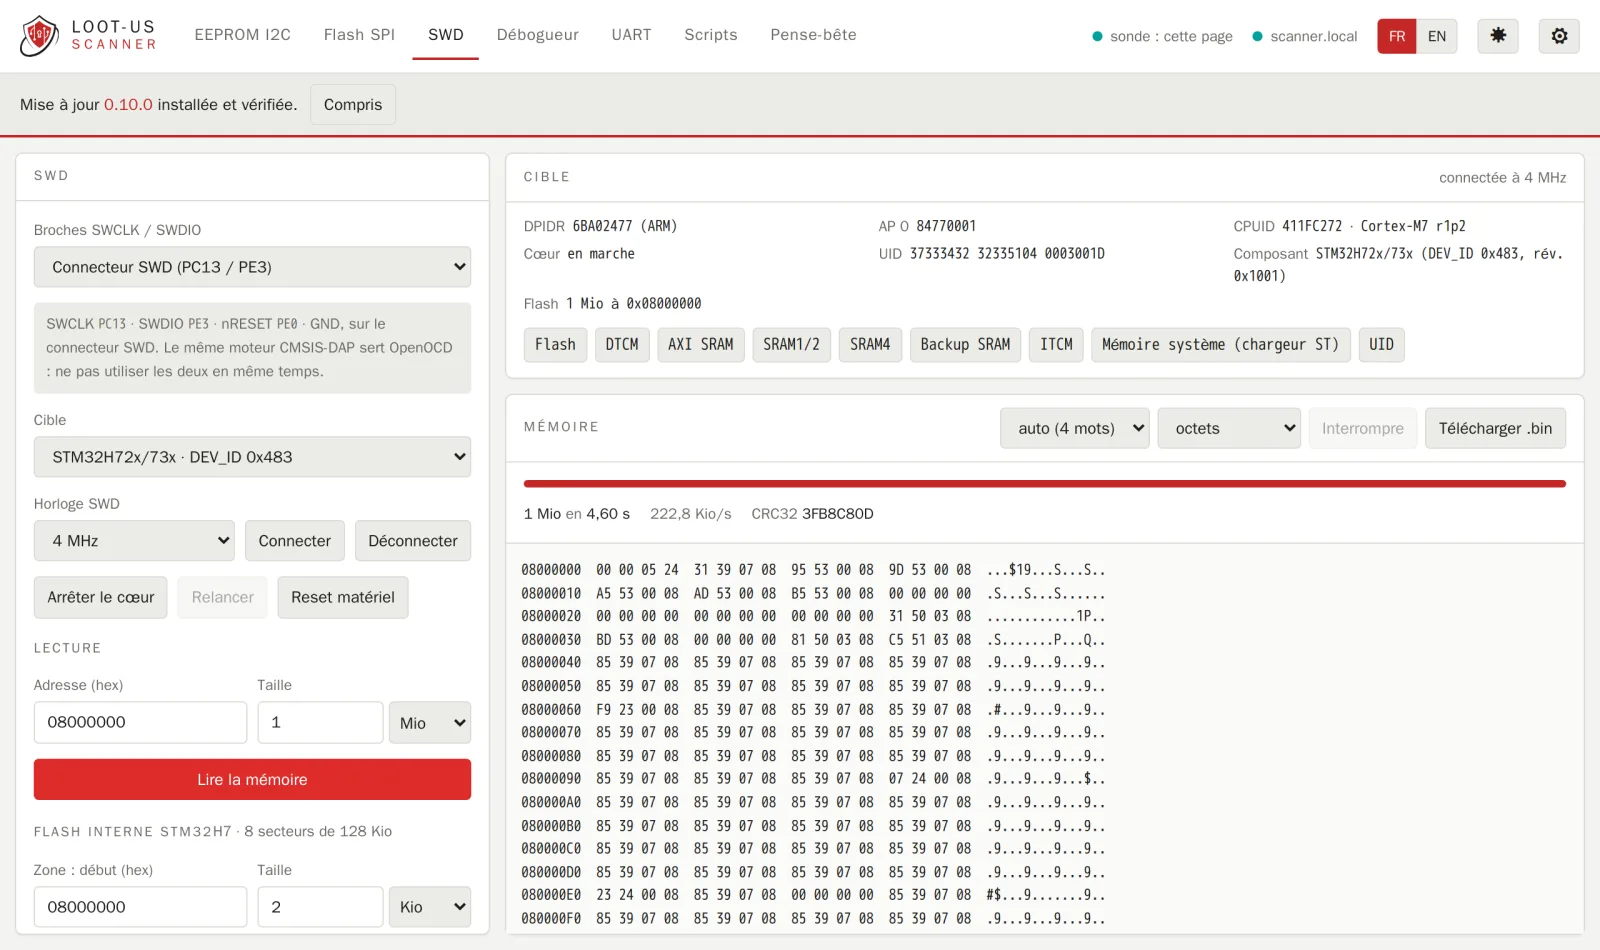
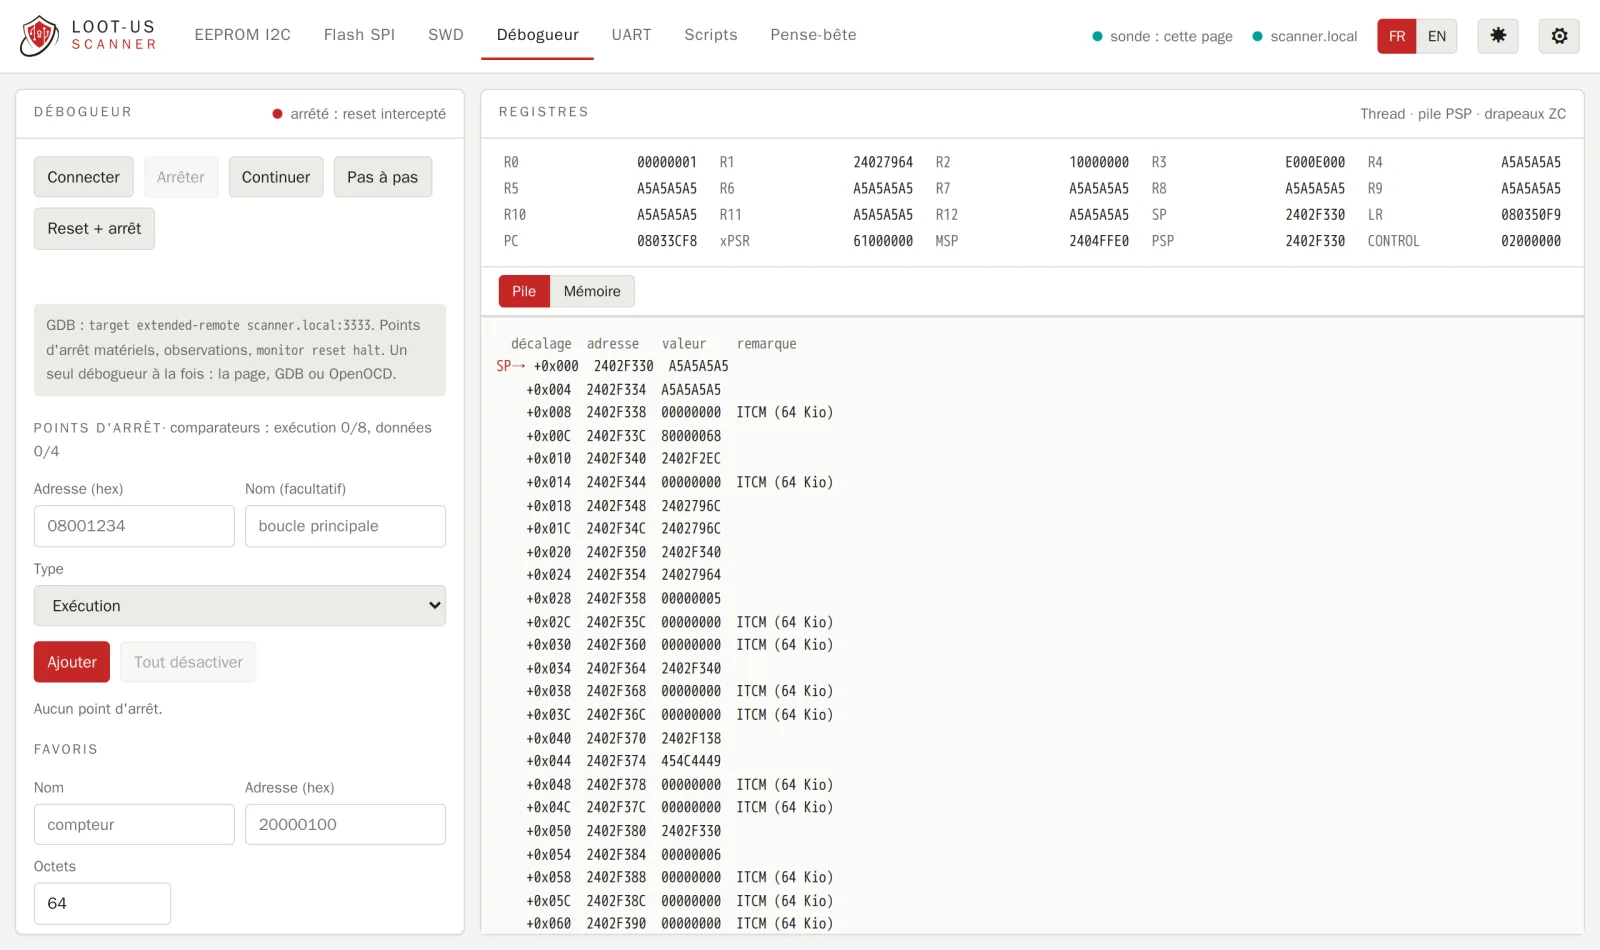
Lecture et écriture de la mémoire de la cible, effacement et vérification de la flash interne des STM32, débogueur intégré : arrêt, pas à pas, registres, pile, points d'arrêt et observations matériels.
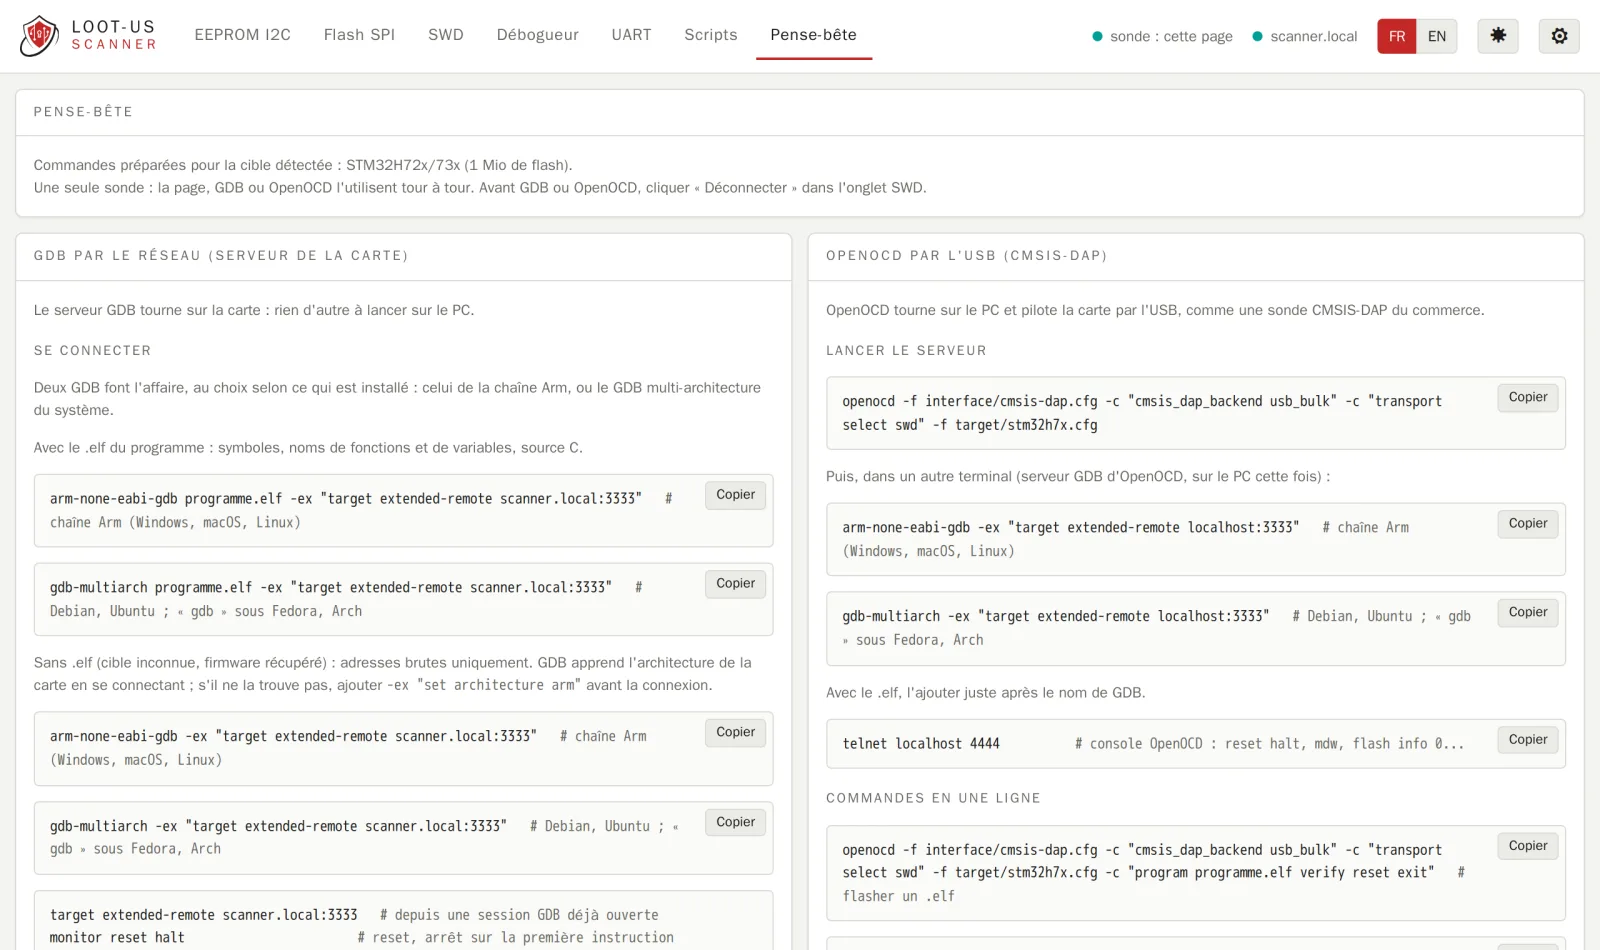
Sonde CMSIS-DAP v2 reconnue par OpenOCD et pyOCD, serveur GDB intégré (port 3333) : les outils habituels fonctionnent sans adaptateur.
Scan du bus, lecture, écriture et effacement d'EEPROM 24Cxx, à 100 ou 400 kHz.
Identification JEDEC, lecture, écriture et effacement des mémoires flash SPI NOR.
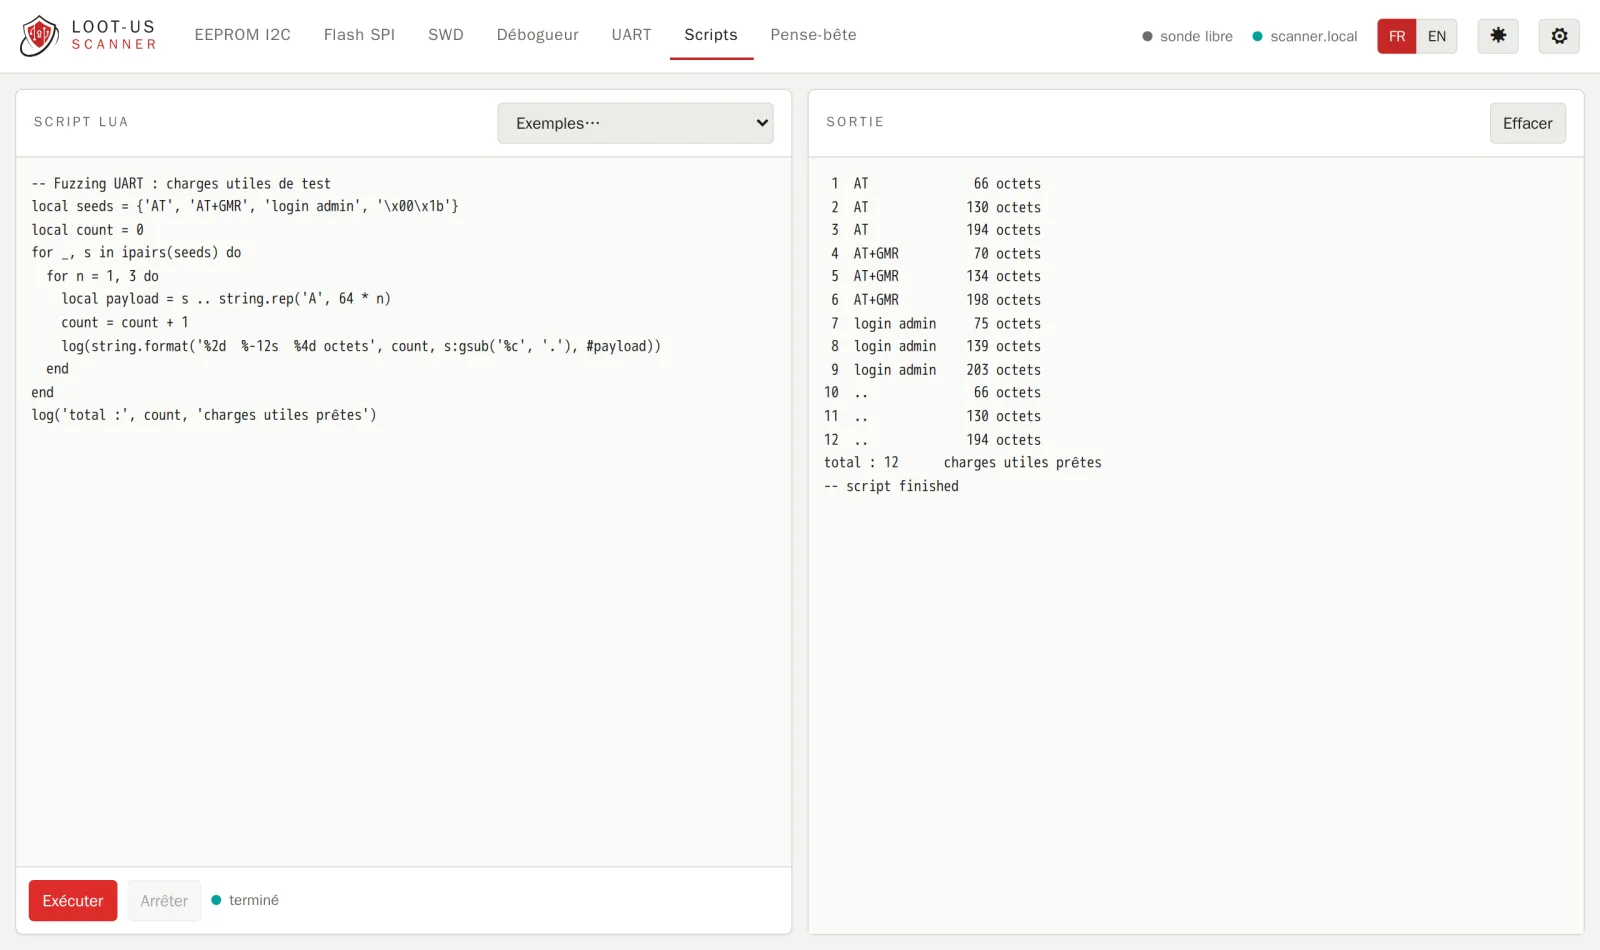
Terminal dans la page et port série USB, débit réglable : console de la cible, fuzzing de ses commandes.
Exécutés sur la carte : I2C, SPI, UART, GPIO et reset de la cible, pour automatiser une attaque ou un essai.
Captures de la page servie par la Scanner, reliée à une cible STM32H7.
Un kit reproduit une vraie situation d'audit : un poste d'attaque, un outil matériel et un objet connecté vulnérable. Les exercices guident chaque exercice, de la découverte de la faille à sa correction.