Sur le réseau
Par son port Ethernet, elle sert son interface Web (LOOT-US Web) : pages, API et authentification à attaquer depuis le navigateur.
Les cartes · Cible embarquée
La Platform est l'objet connecté à attaquer : un système embarqué volontairement vulnérable, construit comme un vrai produit, avec ses mémoires, ses bus, son port de débogage et son interface Web. On s'y exerce sans risque, de la découverte à l'exploitation, puis à la correction.
Voir les exercices Composer votre kit Demander un prix Bootloader
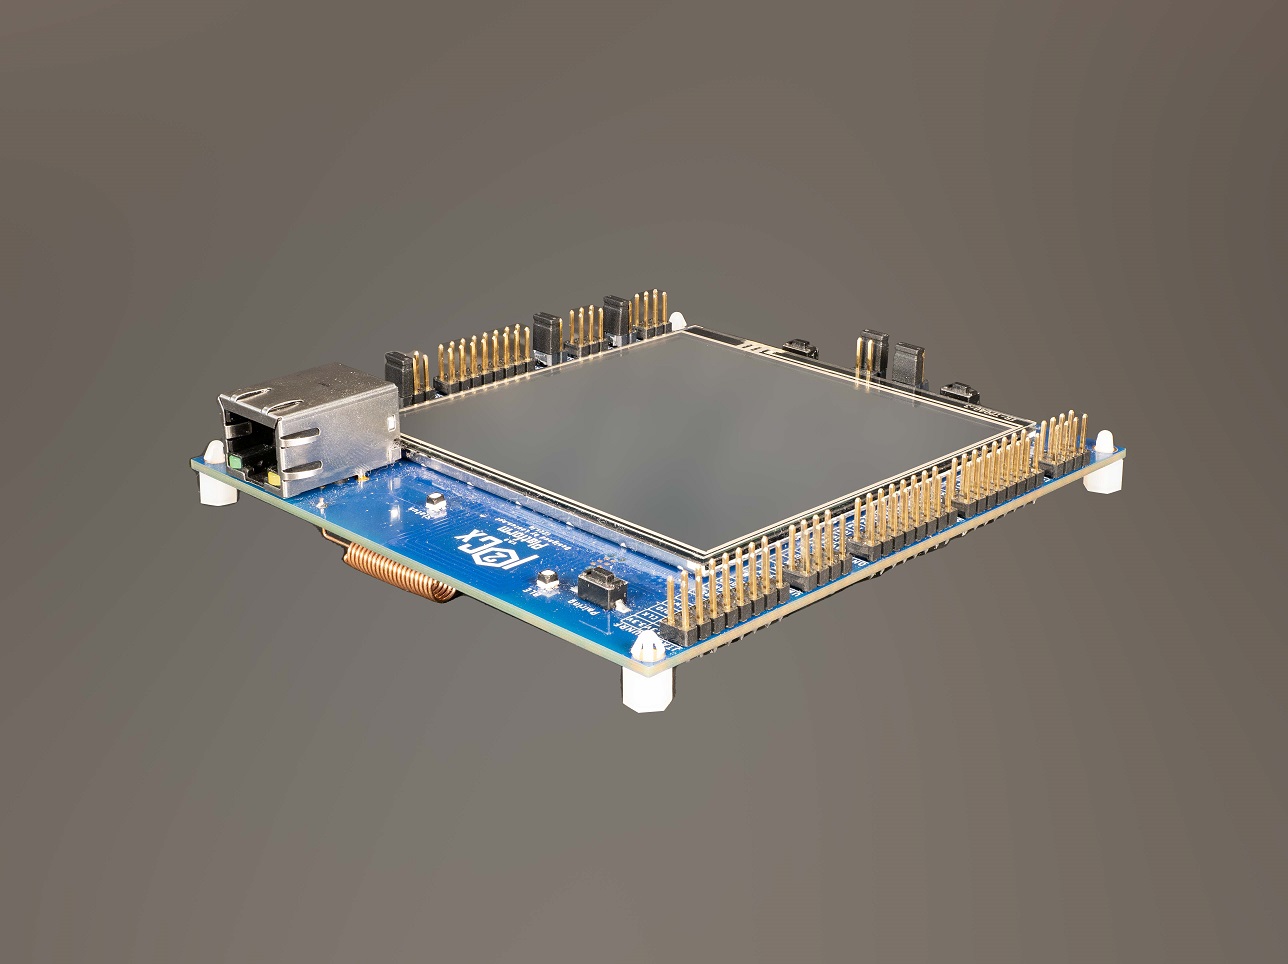
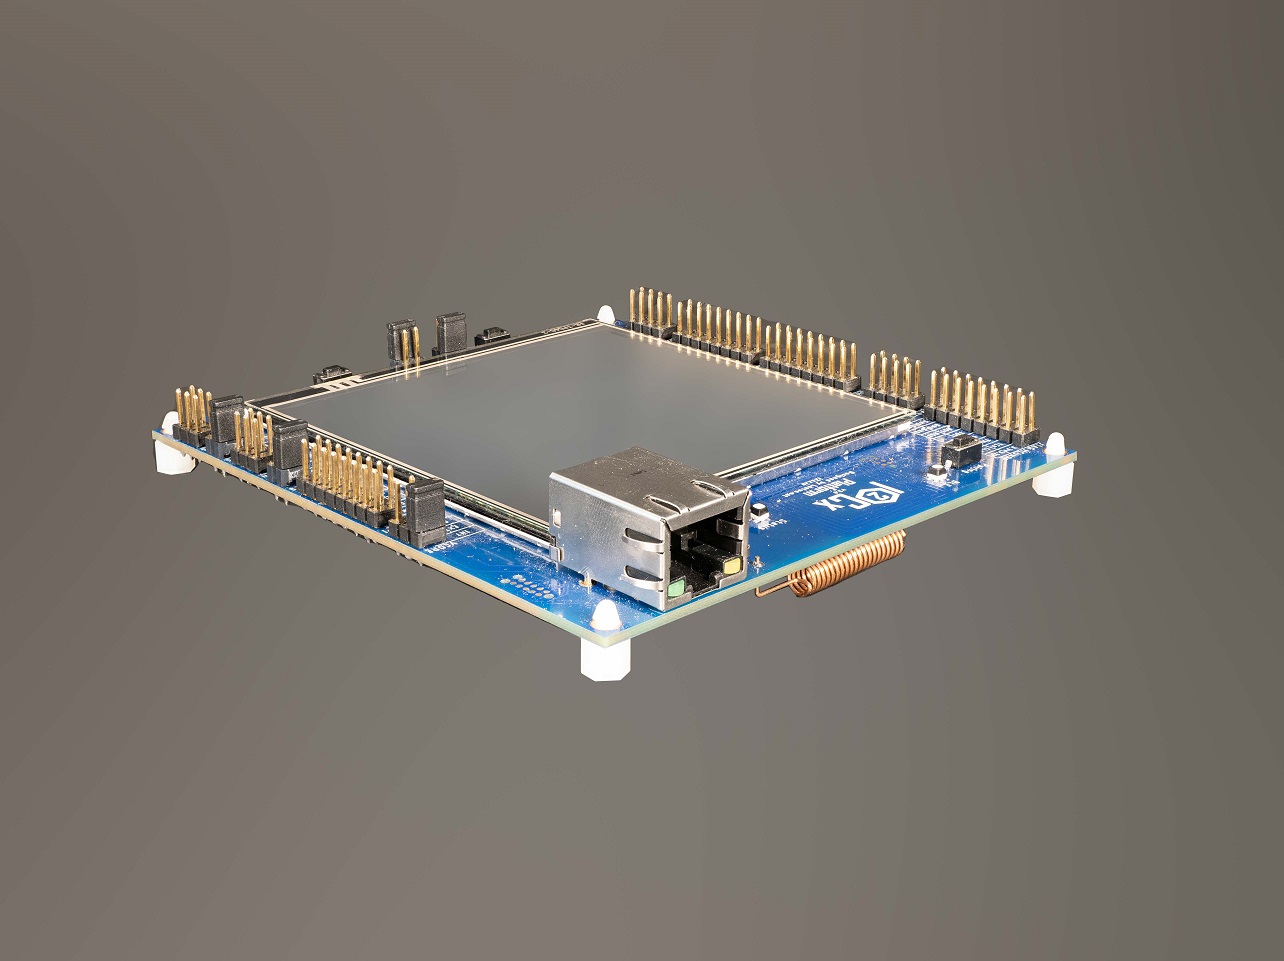
Par son port Ethernet, elle sert son interface Web (LOOT-US Web) : pages, API et authentification à attaquer depuis le navigateur.
Ses connecteurs de débogage et de bus série accueillent la Scanner, qui observe et manipule la carte de l'intérieur.
Chaque exercice part d'une faille réelle de la carte : la trouver, l'exploiter, comprendre comment la corriger.
Ce qu'on y travaille : Interface Web et APIAuthentificationMicrologicielMémoires et bus sériePort de débogageRadioBus de terrain
Serveur HTTP sur le port 80, API JSON et état en direct par WebSocket : c'est là que tourne LOOT-US Web.
Par le module STM32WB5M, avec son propre port SWD (JP9) et son UART sur le connecteur J3.
Réseau 802.15.4 formé par la carte, en coordinateur ou en routeur, avec des équipements comme des prises connectées.
Émetteur-récepteur CC1101 (bandes ISM 433 et 868 MHz), relié en SPI.
Lecteur ST25R3916B pour badges et étiquettes sans contact, relié en SPI.
Bus de terrain sur bornier, avec retournement de ligne matériel.
Bus de terrain sur bornier, transceiver avec broche de veille.
Quatre bus séparés, un par composant (EEPROM, tactile, infrarouge, centrale inertielle), sortis sur en-têtes.
La NOR sur l'en-tête QSPI (JP7), le lien SPI vers le module radio sur son propre en-tête.
Console série du processeur principal sur le connecteur série.
Port de débogage du STM32H735 (JP8), avec la sortie de traces SWO : la Scanner s'y branche directement.
Port USB OTG câblé sur le processeur principal.
Un kit reproduit une vraie situation d'audit : un poste d'attaque, un outil matériel et un objet connecté vulnérable. Les exercices guident chaque exercice, de la découverte de la faille à sa correction.