Où elle tourne
Dans la Platform et la Linux Platform : on y accède depuis le navigateur, sur le réseau de la cible. Rien à installer.
Les cartes · Cible embarquée · Web
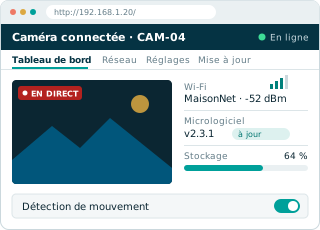
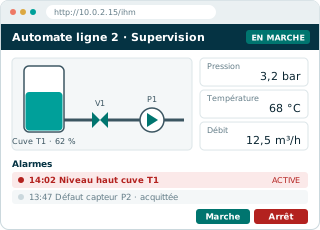
LOOT-US Web n'est pas une carte : c'est l'interface Web que sert chaque cible, comme le tableau de bord d'une caméra ou la supervision d'un automate. Ses pages, son API et son authentification sont volontairement vulnérables, pour s'entraîner aux attaques Web sur un objet connecté réel plutôt que sur un site de démonstration.
Dans la Platform et la Linux Platform : on y accède depuis le navigateur, sur le réseau de la cible. Rien à installer.
Les pages, l'API et les mécanismes d'authentification de l'objet, avec les outils habituels du test d'intrusion Web.
Ce que l'on découvre par le matériel (micrologiciel, mémoires) éclaire l'attaque Web, et inversement.
Ce qu'on y travaille : Authentification et sessionsAPIInjectionConfiguration de l'objetMicrologiciel et interface
Un kit reproduit une vraie situation d'audit : un poste d'attaque, un outil matériel et un objet connecté vulnérable. Les exercices guident chaque exercice, de la découverte de la faille à sa correction.