Carte d'analyse
LOOT-US Scanner
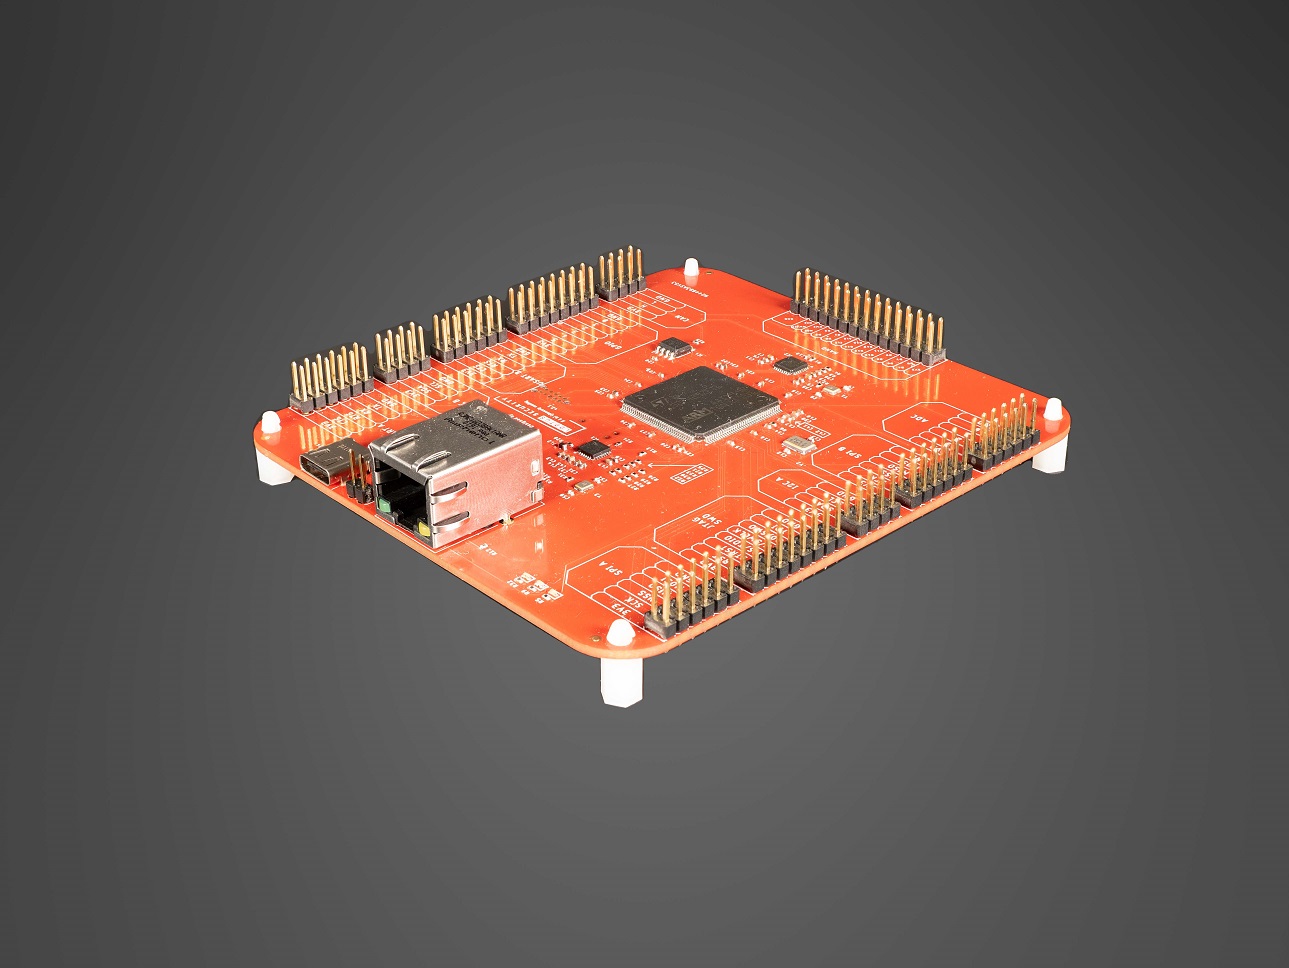
La carte d'attaque du kit : elle se connecte à la cible pour observer ses bus, ses interfaces et son micrologiciel, et sert de point d'appui aux exercices d'analyse.
À propos
Pillez-nous : c'est le principe. Des cartes faites pour être attaquées, pour apprendre à protéger les objets connectés.
Forte de son expérience en audit et en tests d'intrusion, la société LOOTUS SECURITY a conçu un outil spécifique pour accompagner pédagogiquement les entreprises dans l'intégration de l'état de l'art de la cybersécurité des objets connectés dès la conception, et pour permettre aux particuliers et aux écoles de se sensibiliser à l'usage de ces technologies.
Vous composez votre propre kit d'entraînement en choisissant la carte d'analyse et la cible de votre choix, et vous adaptez ainsi la plateforme à votre niveau ou à votre envie de monter en compétence.
Pour vous entraîner librement à la découverte des vulnérabilités, il suffit de créer un compte sur ce site, puis de télécharger les exercices souhaités.
La carte d'attaque du kit : elle se connecte à la cible pour observer ses bus, ses interfaces et son micrologiciel, et sert de point d'appui aux exercices d'analyse.
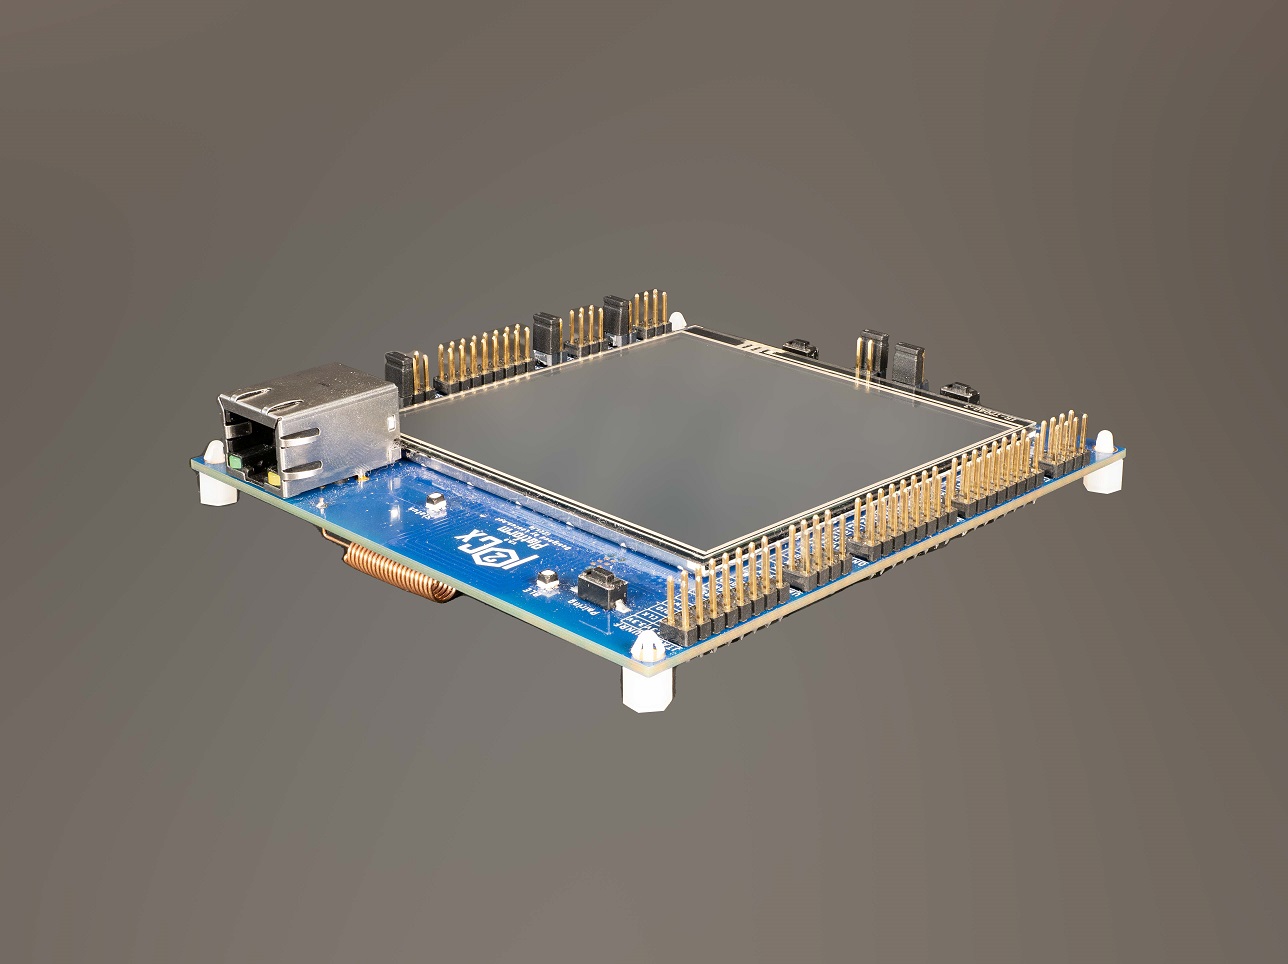
La cible : un système embarqué volontairement vulnérable, conçu pour s'exercer sans risque à la découverte et à l'exploitation de failles.
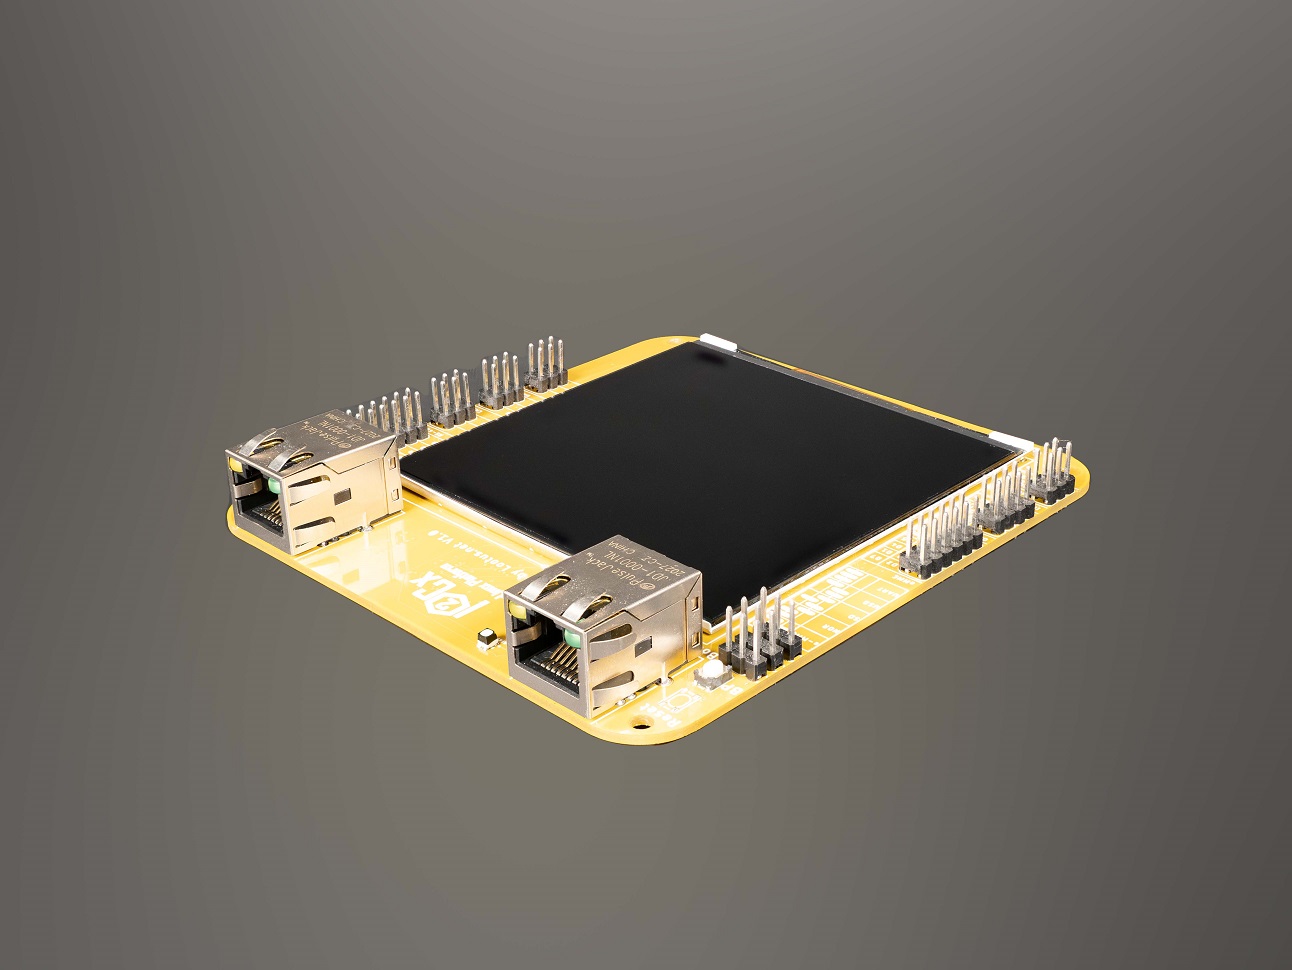
Une cible embarquée sous Linux, pour travailler les vulnérabilités propres aux objets connectés dotés d'un système d'exploitation complet.
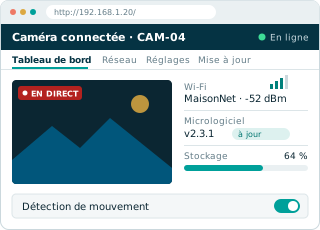
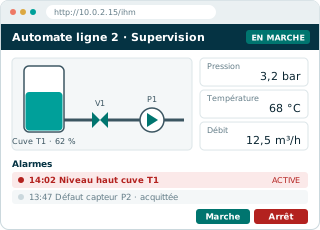
LOOT-US est un écosystème d'entraînement à la cybersécurité des objets connectés et des systèmes embarqués : des cartes électroniques volontairement vulnérables, pilotées depuis le navigateur, et des scénarios guidés pour apprendre à découvrir, exploiter puis corriger des vulnérabilités.
« Loot us » signifie « pillez-nous » : les cartes sont faites pour être attaquées. C'est le meilleur moyen de comprendre comment protéger un objet connecté.
LOOT-US est conçu par LOOTUS SECURITY, bureau d'étude spécialisé en audit et en tests d'intrusion IoT et IT, et utilisé par LOOTUS ACADEMY, son centre de formation, pour ses sessions d'entraînement.
Aux entreprises qui veulent intégrer l'état de l'art de la cybersécurité des objets connectés dès la conception, aux écoles et organismes de formation, et aux particuliers qui souhaitent se sensibiliser à ces technologies.
Créez un compte gratuit, associez la carte d'analyse Scanner à une cible (Platform ou Linux Platform), branchez la Scanner en USB : son interface s'ouvre dans le navigateur, sans logiciel à installer. Choisissez ensuite un scénario de votre carte.
La carte d'analyse Scanner, les cibles embarquées Platform et Linux Platform, et LOOT-US Web : l'interface Web embarquée dans l'objet connecté, avec ses pages, son API et son authentification, à attaquer comme sur un vrai produit.